
Hong Kong'daki araştırmacılar, kulaklıklardan, telefonlardan ve akıllı ev cihazlarından ses ve diğer bilgileri çıkarmak için enjekte edilmiş radyo sinyallerini kullanan bir teknik geliştirdiler. InjectEave adı verilen bu yöntem, geleneksel elektromanyetik dinleme yöntemleriyle yakalanamayacak kadar zayıf sinyaller sızdırabilen analog bileşenleri hedef alıyor. Testlerde, araştırmacılar duvarların arasından bile 30 metreye kadar mesafeden anlaşılabilir kulaklık sesi elde etmeyi başardılar.
Araştırma, Guangzhou'daki Hong Kong Bilim ve Teknoloji Üniversitesi ve Hong Kong Politeknik Üniversitesi'nden geliyor. Ekip , "Enjekte Edilen ve Sızdırılan: Elektromanyetik Enjeksiyon ve Donanım Doğrusal Olmayanlığı Kullanarak Yan Kanal Sızıntısını Aktif Olarak Tetikleme" başlıklı makalelerini USENIX Security 2026'da sundu.
Geleneksel elektromanyetik yan kanal saldırıları, elektronik cihazlardan yayılan radyasyonu pasif olarak toplamaya dayanır. Bu, ses söz konusu olduğunda genellikle zordur, çünkü düşük frekanslı sinyaller, arka plan gürültüsünde kolayca kaybolan zayıf emisyonlar üretir.
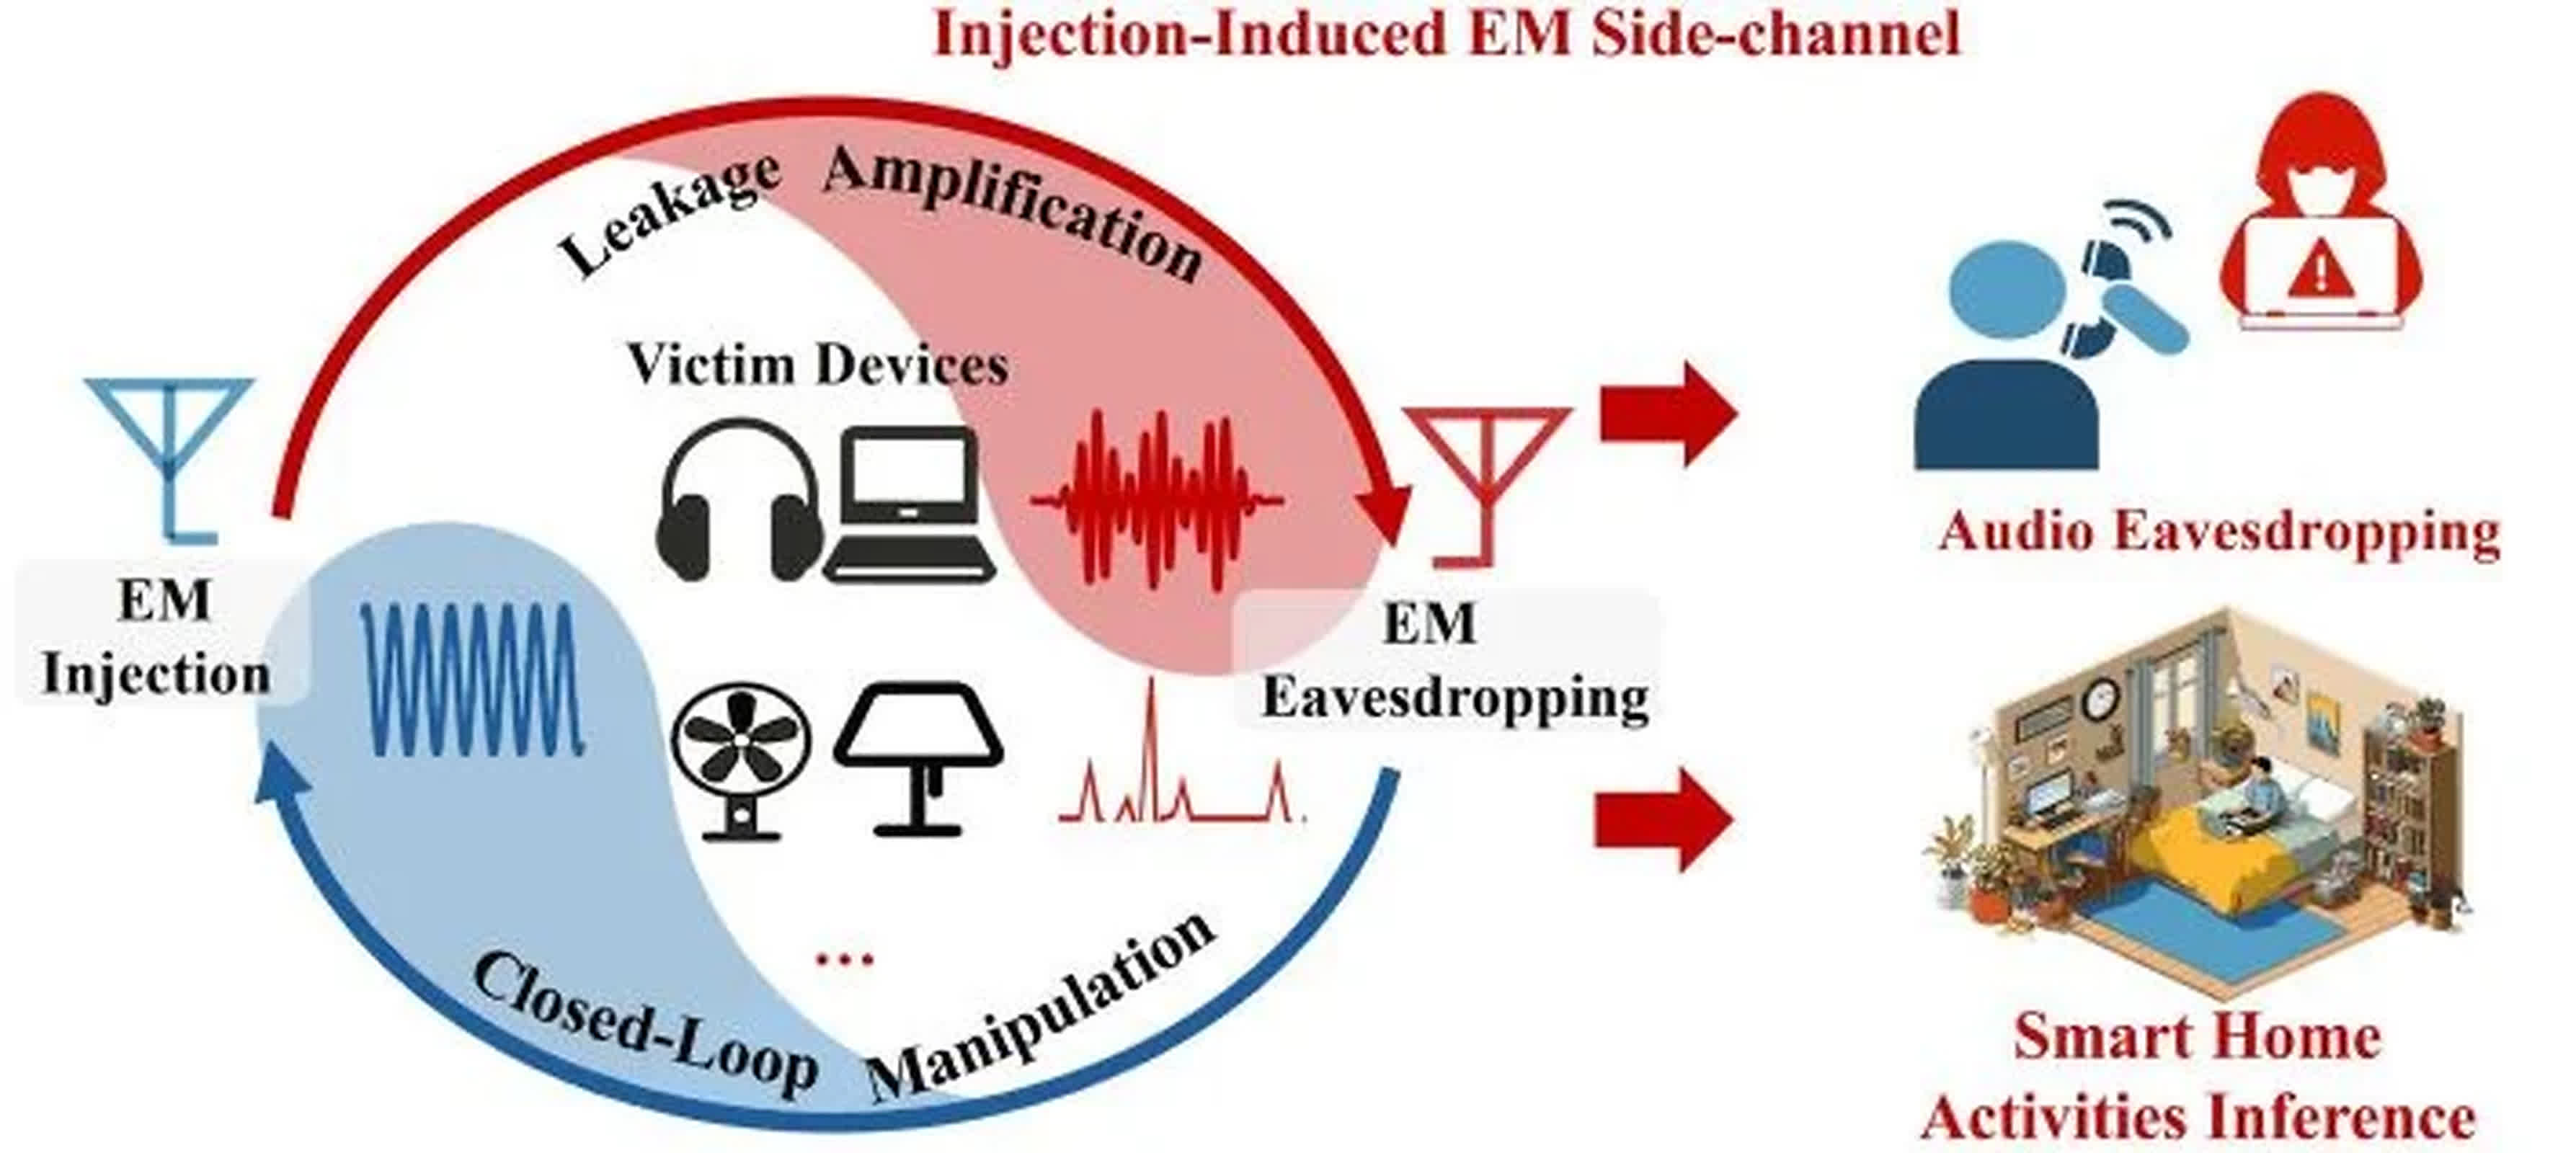
InjectEave farklı bir yol izliyor. Saldırgan, 0 MHz ile 9 MHz arasında bir frekansta bir cihaza elektromanyetik sinyal gönderiyor. Araştırmacılar, saldırı için gereken kesin ayarları açıklamadılar.
Enjekte edilen sinyal, amplifikatörler, analog-dijital dönüştürücüler, güç dönüştürücüler ve anahtarlama MOSFET'leri de dahil olmak üzere cihazın içindeki doğrusal olmayan parçalarla etkileşime girer. Bu bileşenler, enjekte edilen RF sinyalini ses veya diğer düşük frekanslı aktivitelerle karıştırabilir. Cihaz daha sonra yakındaki radyo ekipmanının algılayıp analiz edebileceği değiştirilmiş bir sinyal yayar.
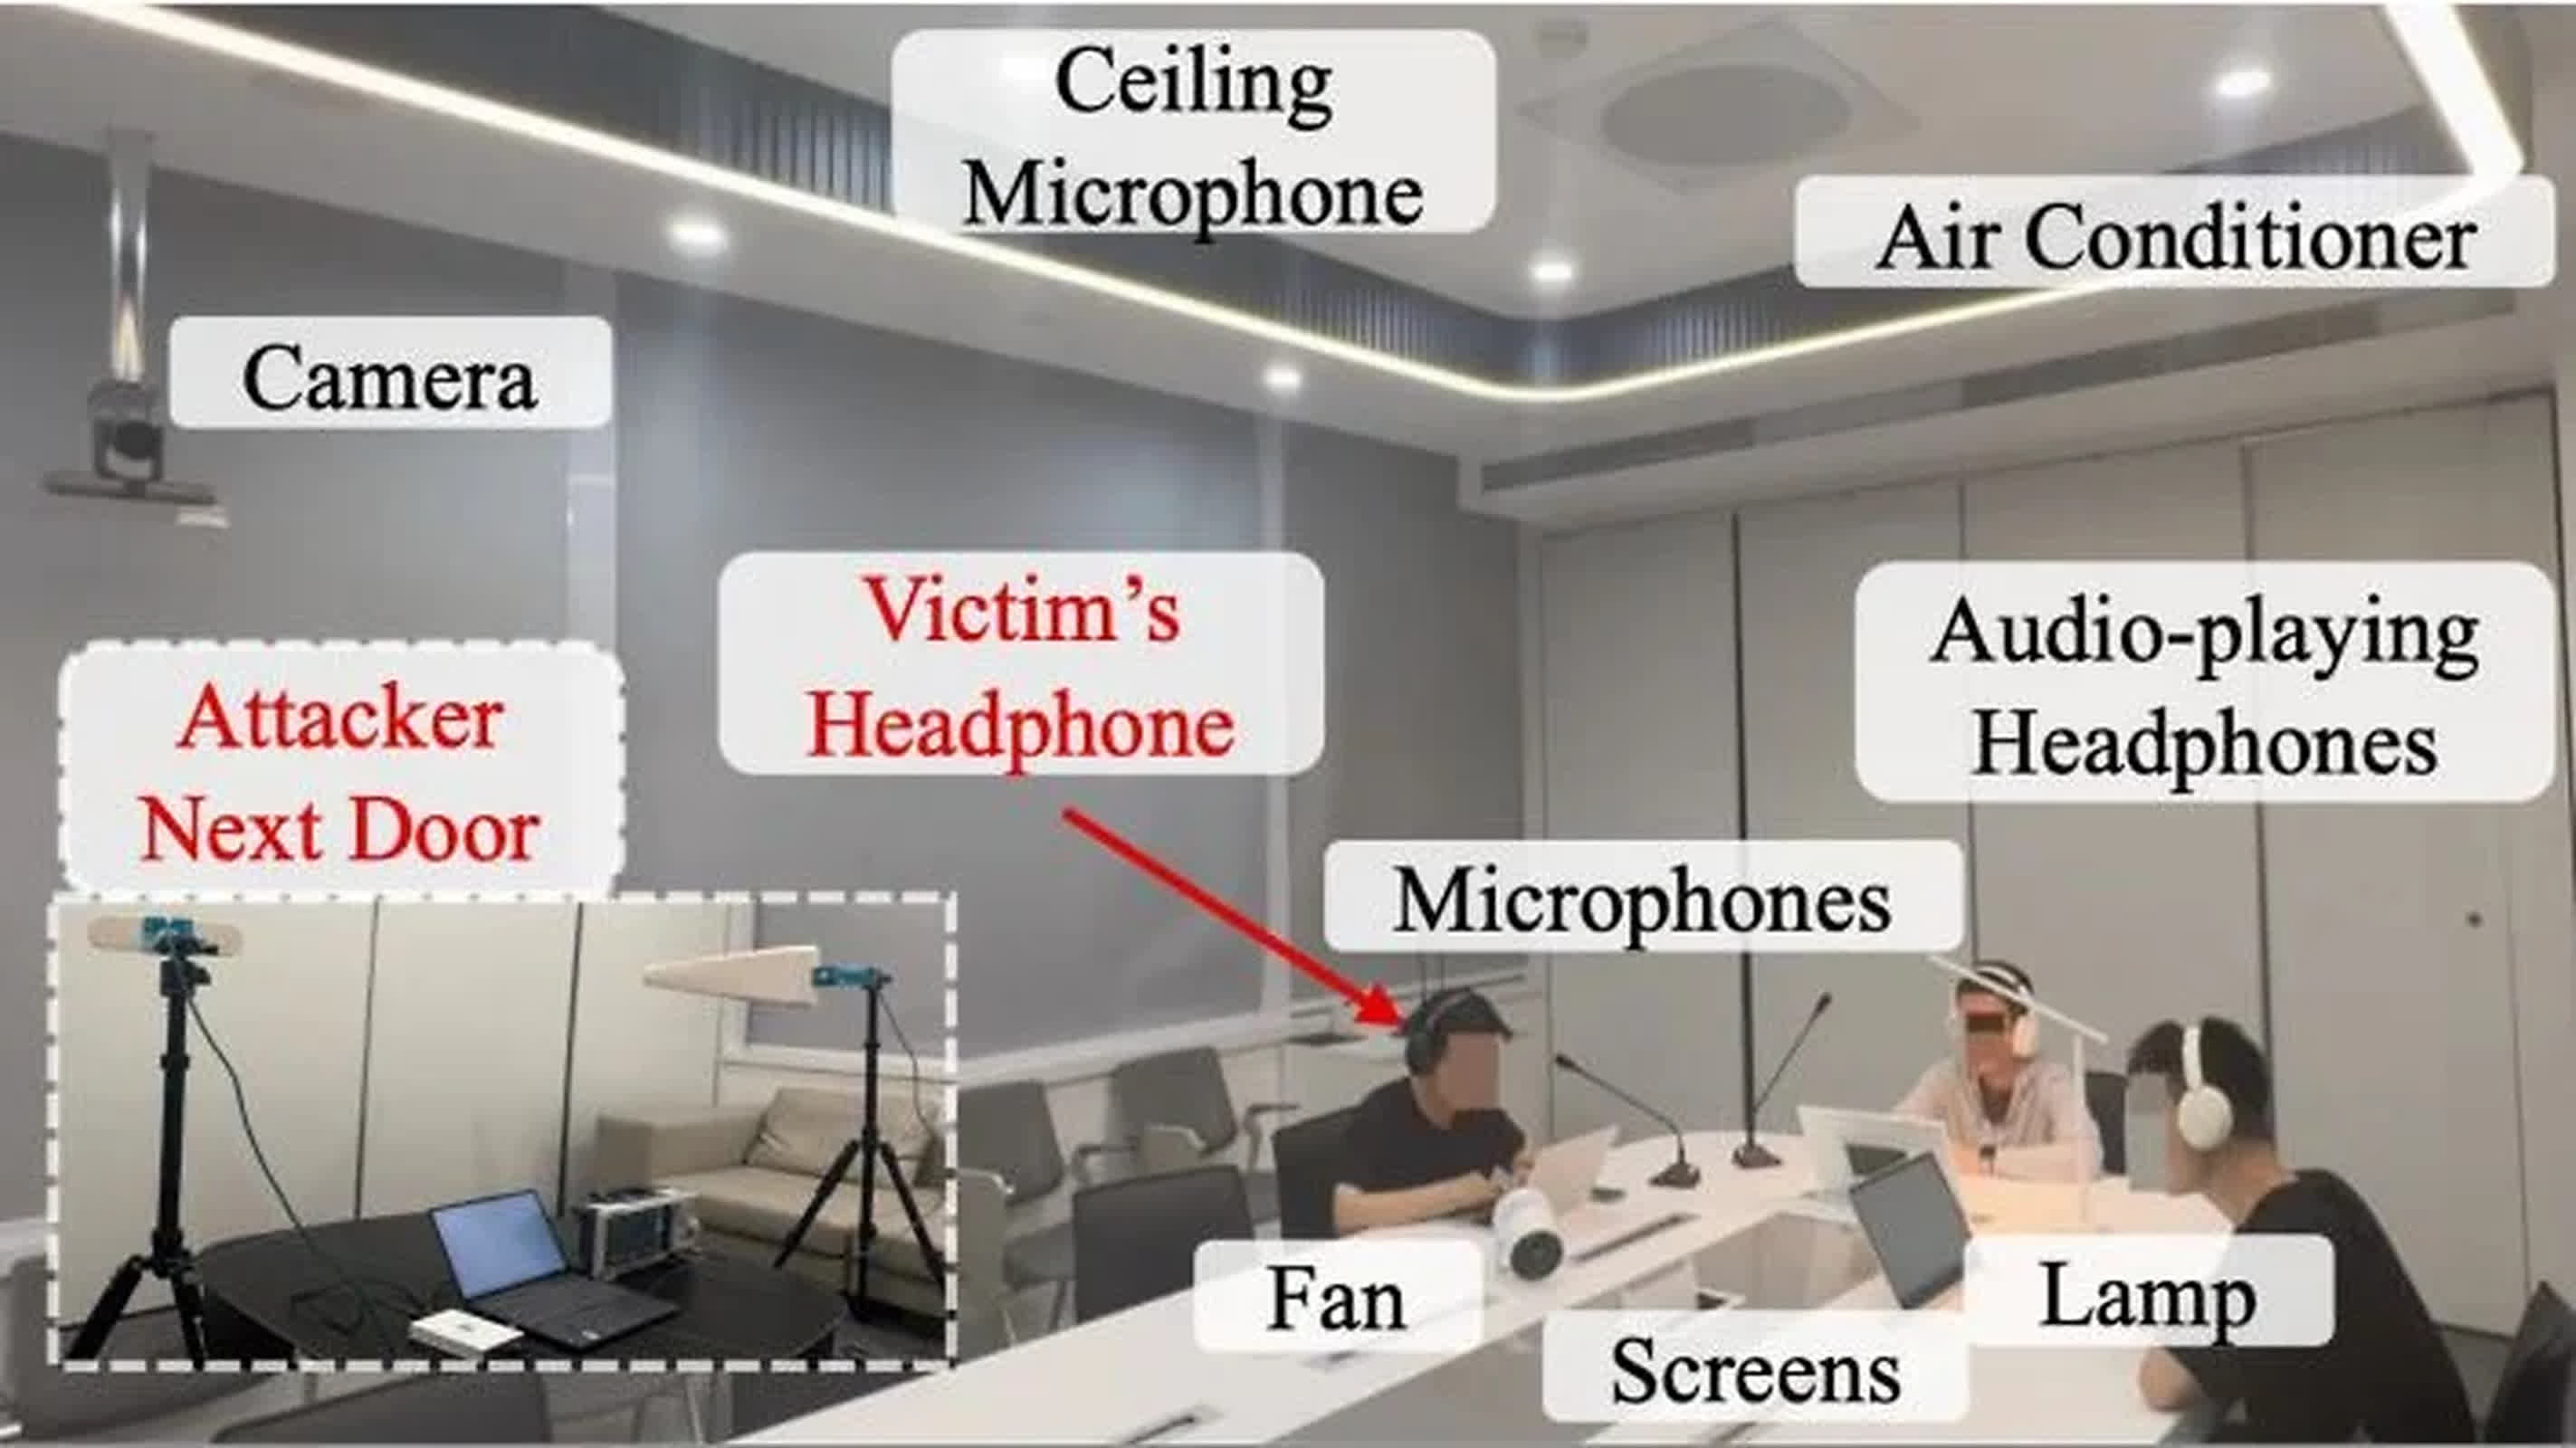
Araştırmacılar, USRP B210 yazılım tanımlı radyo, antenler, Siglent SSA3075X Plus spektrum analizörü ve bir dizüstü bilgisayar kullandılar. Ayrıca, menzili artırmak için bazı testlerde RF güç amplifikatörü de kullandılar.
Ekip 11 ticari ürünü test etti. Bunlar arasında Sony ZX110AP kablolu kulaklıklar, Apple kulak içi kulaklıklar, UGreen MAX2 kulaklıklar, Philips TAH2020 kulaklıklar, HP H231R kulaklıklar ve Flyingvoice P23GW VoIP telefon yer alıyordu. Araştırmacılar ayrıca Oidire ve Xiaomi'nin akıllı vantilatörlerini ve Jingzao ve Xiaomi'nin lambalarını da test ettiler. Makaleye göre, testlerin çoğu duvarlar da dahil olmak üzere iki metreden daha uzak mesafelerde başarılı oldu. Cihaza özgü menziller genellikle bir ila altı metre arasında değişiyordu. Araştırmacılar, bir RF amplifikatörü kullanarak 30 metreye kadar mesafeden anlaşılabilir kulaklık sesi elde ettiler.
Guangzhou'daki HKUST'de yardımcı doçent olan Yan Long, The Register'a gönderdiği bir e-postada, "Yeni projemiz InjectEave, RF sinyallerinin günlük kulaklıklardan bilgi sızıntısına neden olabileceğini ve bir saldırganın duvarların arasından bile 30 metreye kadar uzaktan kulaklık sesini kurtarabileceğini gösteriyor" dedi .
Long, araştırmacıların Sony, HP ve Philips gibi üreticilerin cihazlarında da bu sorunu doğruladığını söyledi.
Ekip ayrıca, bir bavulun içine, otel odası duvarının arkasına veya ofis mobilyalarının içine gizlenmiş ekipmanları içeren senaryoları da test etti. Deneyler, saldırının bir laboratuvar dışında da gerçekleştirilebileceğini gösteriyor, ancak yine de yakındaki radyo ekipmanına ve belirli bir cihazın enjekte edilen sinyale nasıl tepki verdiğine dair bilgiye ihtiyaç duyuluyor.
Kulaklıklar ve telefonlar, özel konuşmaları içerebildikleri için en bariz hedeflerdir. Ancak bu teknik, bir ev veya ofisteki aktiviteyi de ortaya çıkarabilir. Ekip, akıllı lambalar ve vantilatörlerle, cihazların ne zaman kullanıldığını gösterebilecek kontrol sinyallerini ve güç kullanım modellerini yakalayabileceğini söyledi.
Araştırmacılar, sızıntının şifrelenmiş verilerde veya yazılımda değil, analog donanım yolunda meydana geldiği için geleneksel dijital koruma yöntemlerinin InjectEave'i durduramayacağını söyledi.
Araştırmacılar, "InjectEave, şifreleme, maskeleme ve rastgeleleştirme gibi dijital savunmalara karşı bağışıklıdır, çünkü sızıntı analog yoldan kaynaklanmaktadır" diye yazdı.
Araştırmacılar, koruma, filtreleme ve bükümlü çift kablolama yöntemlerinin, hassas bileşenlere ulaşan RF enerjisi miktarını azaltabileceğini belirtti. Bu önlemler saldırının gerçekleştirilmesini zorlaştırabilir, ancak araştırmacılar bunların koruma garantisi vermediğini söyledi.
Kaynak :
https://www.techspot.com/news/113907-re ... -away.html