
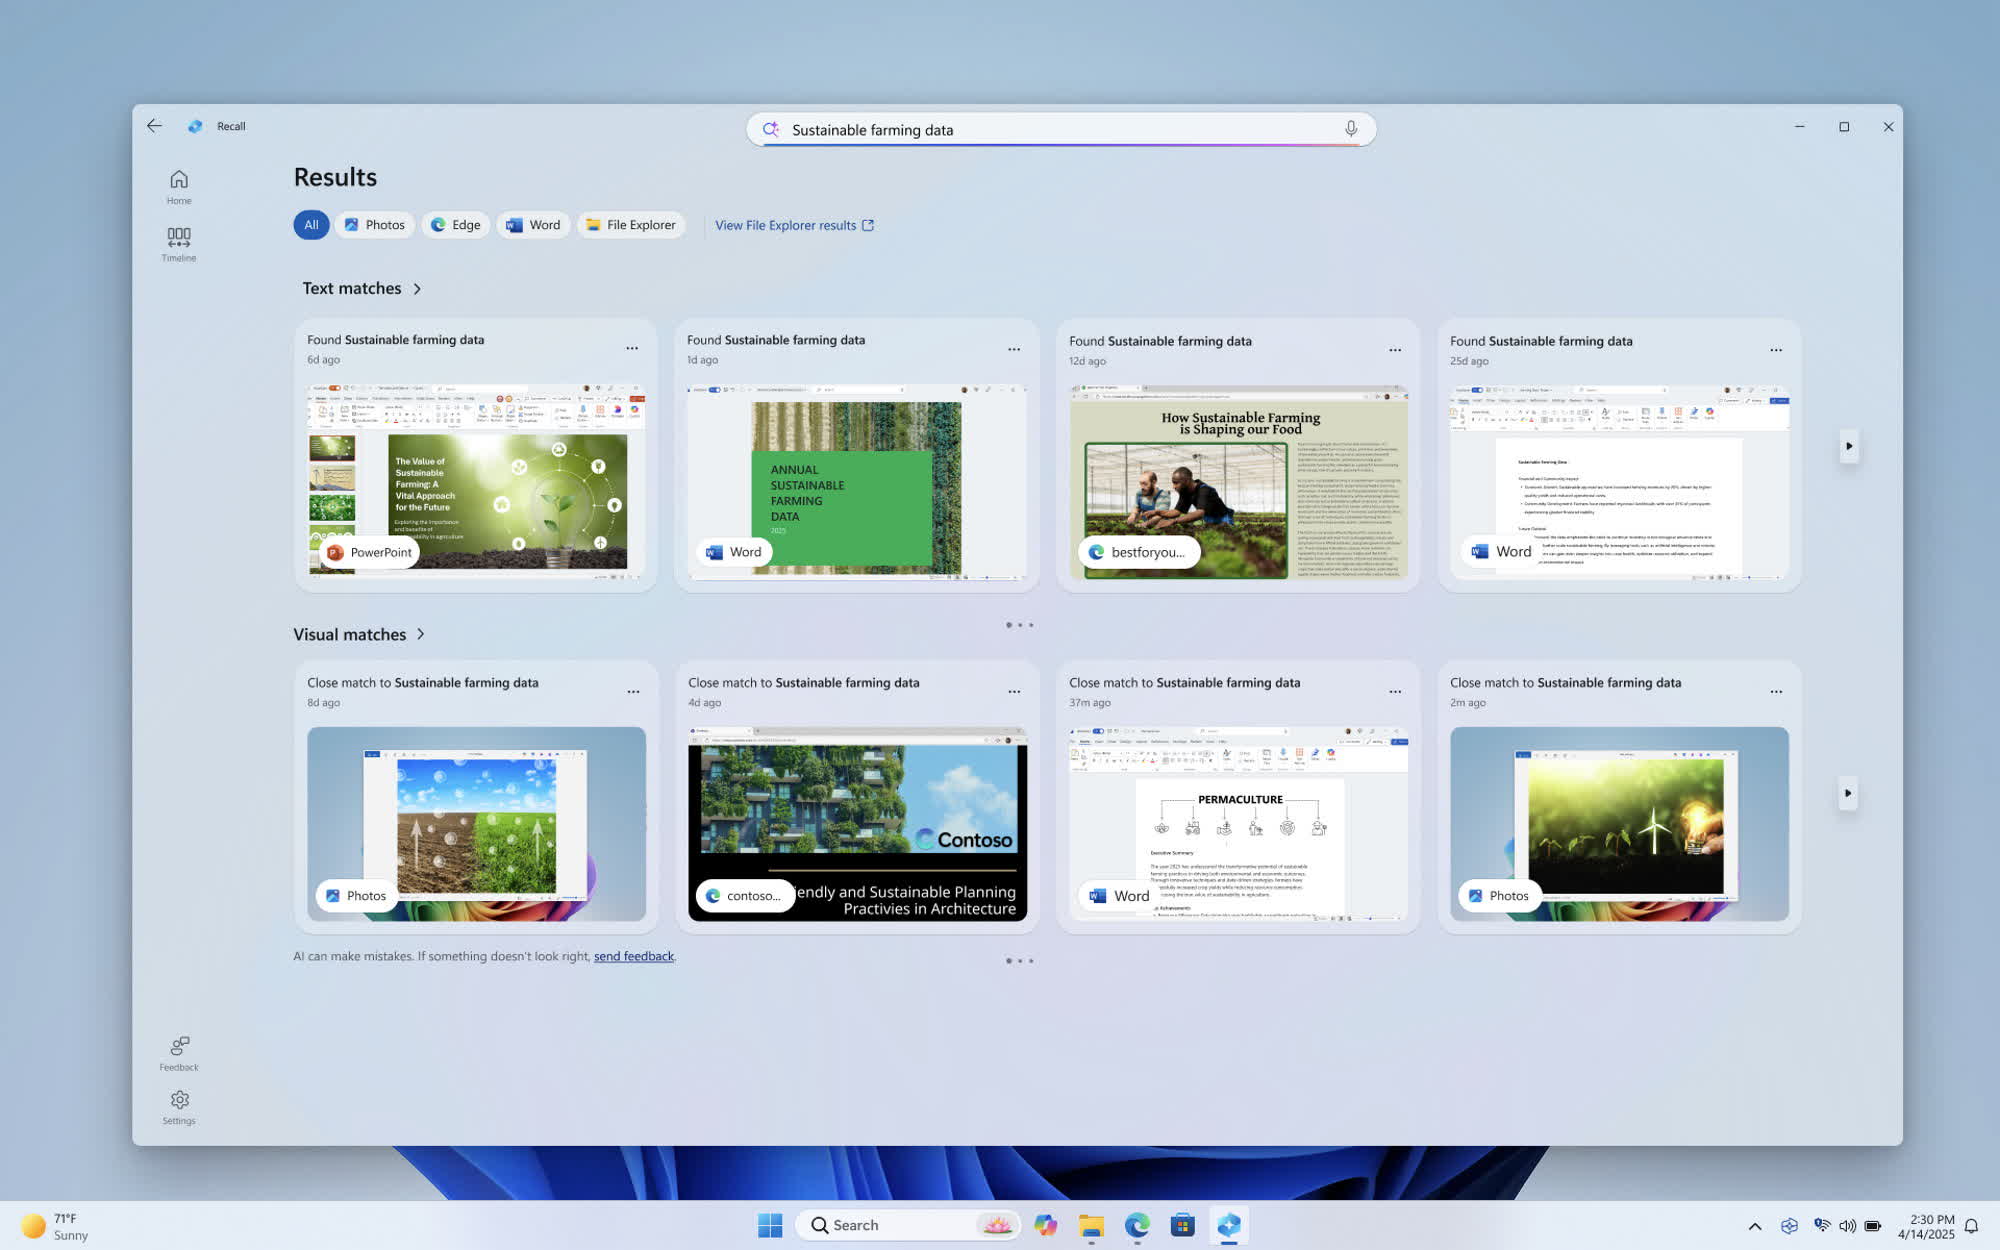
Windows Geri Çağırma özelliği (Recall) güvenlik endişelerini artırmaya devam ediyor. Microsoft, kamuoyunun tepkisi üzerine veri ve kimlik korumasını iyileştirmek için özelliği yeniden tasarladı, ancak yeni bir araç tartışmayı yeniden alevlendiriyor. Aklı başında çok az insanın bu noktada bu özelliği etkinleştirmeyi veya kullanmayı tercih edeceğinden şüpheliyim.
Alexander Hagenah daha önce TotalRecall aracıyla Windows Recall'ı etkileyen sorunları ortaya çıkarmış ve bu da Microsoft'un özelliği daha güçlü mimari prensipler etrafında yeniden tasarlamasına yol açmıştı . Şimdi ise güvenlik araştırmacısı, TotalRecall Reloaded ile Recall'ın zayıf noktalarını bir kez daha vurguluyor. Güncellenmiş aracın, Recall'daki korumaları atlatabildiği ve tartışmalı yapay zeka tabanlı özellik tarafından depolanan özel kullanıcı verilerine erişebildiği bildiriliyor.
TotalRecall Reloaded GitHub sayfası, aracın çalışması için yönetici erişimi veya yükseltilmiş ayrıcalıklar gerektirmediğini açıklıyor . Standart bir kullanıcı hesabı içinde çalışır, herhangi bir çekirdek güvenlik açığını istismar etmez ve Recall'ın şifrelenmiş verilerini atlamaya veya şifresini çözmeye ihtiyaç duymaz. Bunun yerine, kullanıcılar yakalanan verilere göz atarken Recall zaman çizelgesini oluşturmaktan sorumlu işlem olan "AIXHost.exe" ile etkileşim kurmak için standart COM çağrılarını kullanır.
Hagenah, yeniden tasarlanan Recall sistemindeki asıl zayıf noktanın AIXHost.exe olduğunu savunuyor. VBS enklavlarının , AES-256-GCM şifrelemesinin, Windows Hello kimlik doğrulamasının ve yakalanan kullanıcı verilerini depolamak için bir "kasa" oluşturan diğer güvenlik önlemlerinin kullanılması nedeniyle veri toplama mekanizmasının kendisinin nispeten sağlam olduğunu söylüyor.
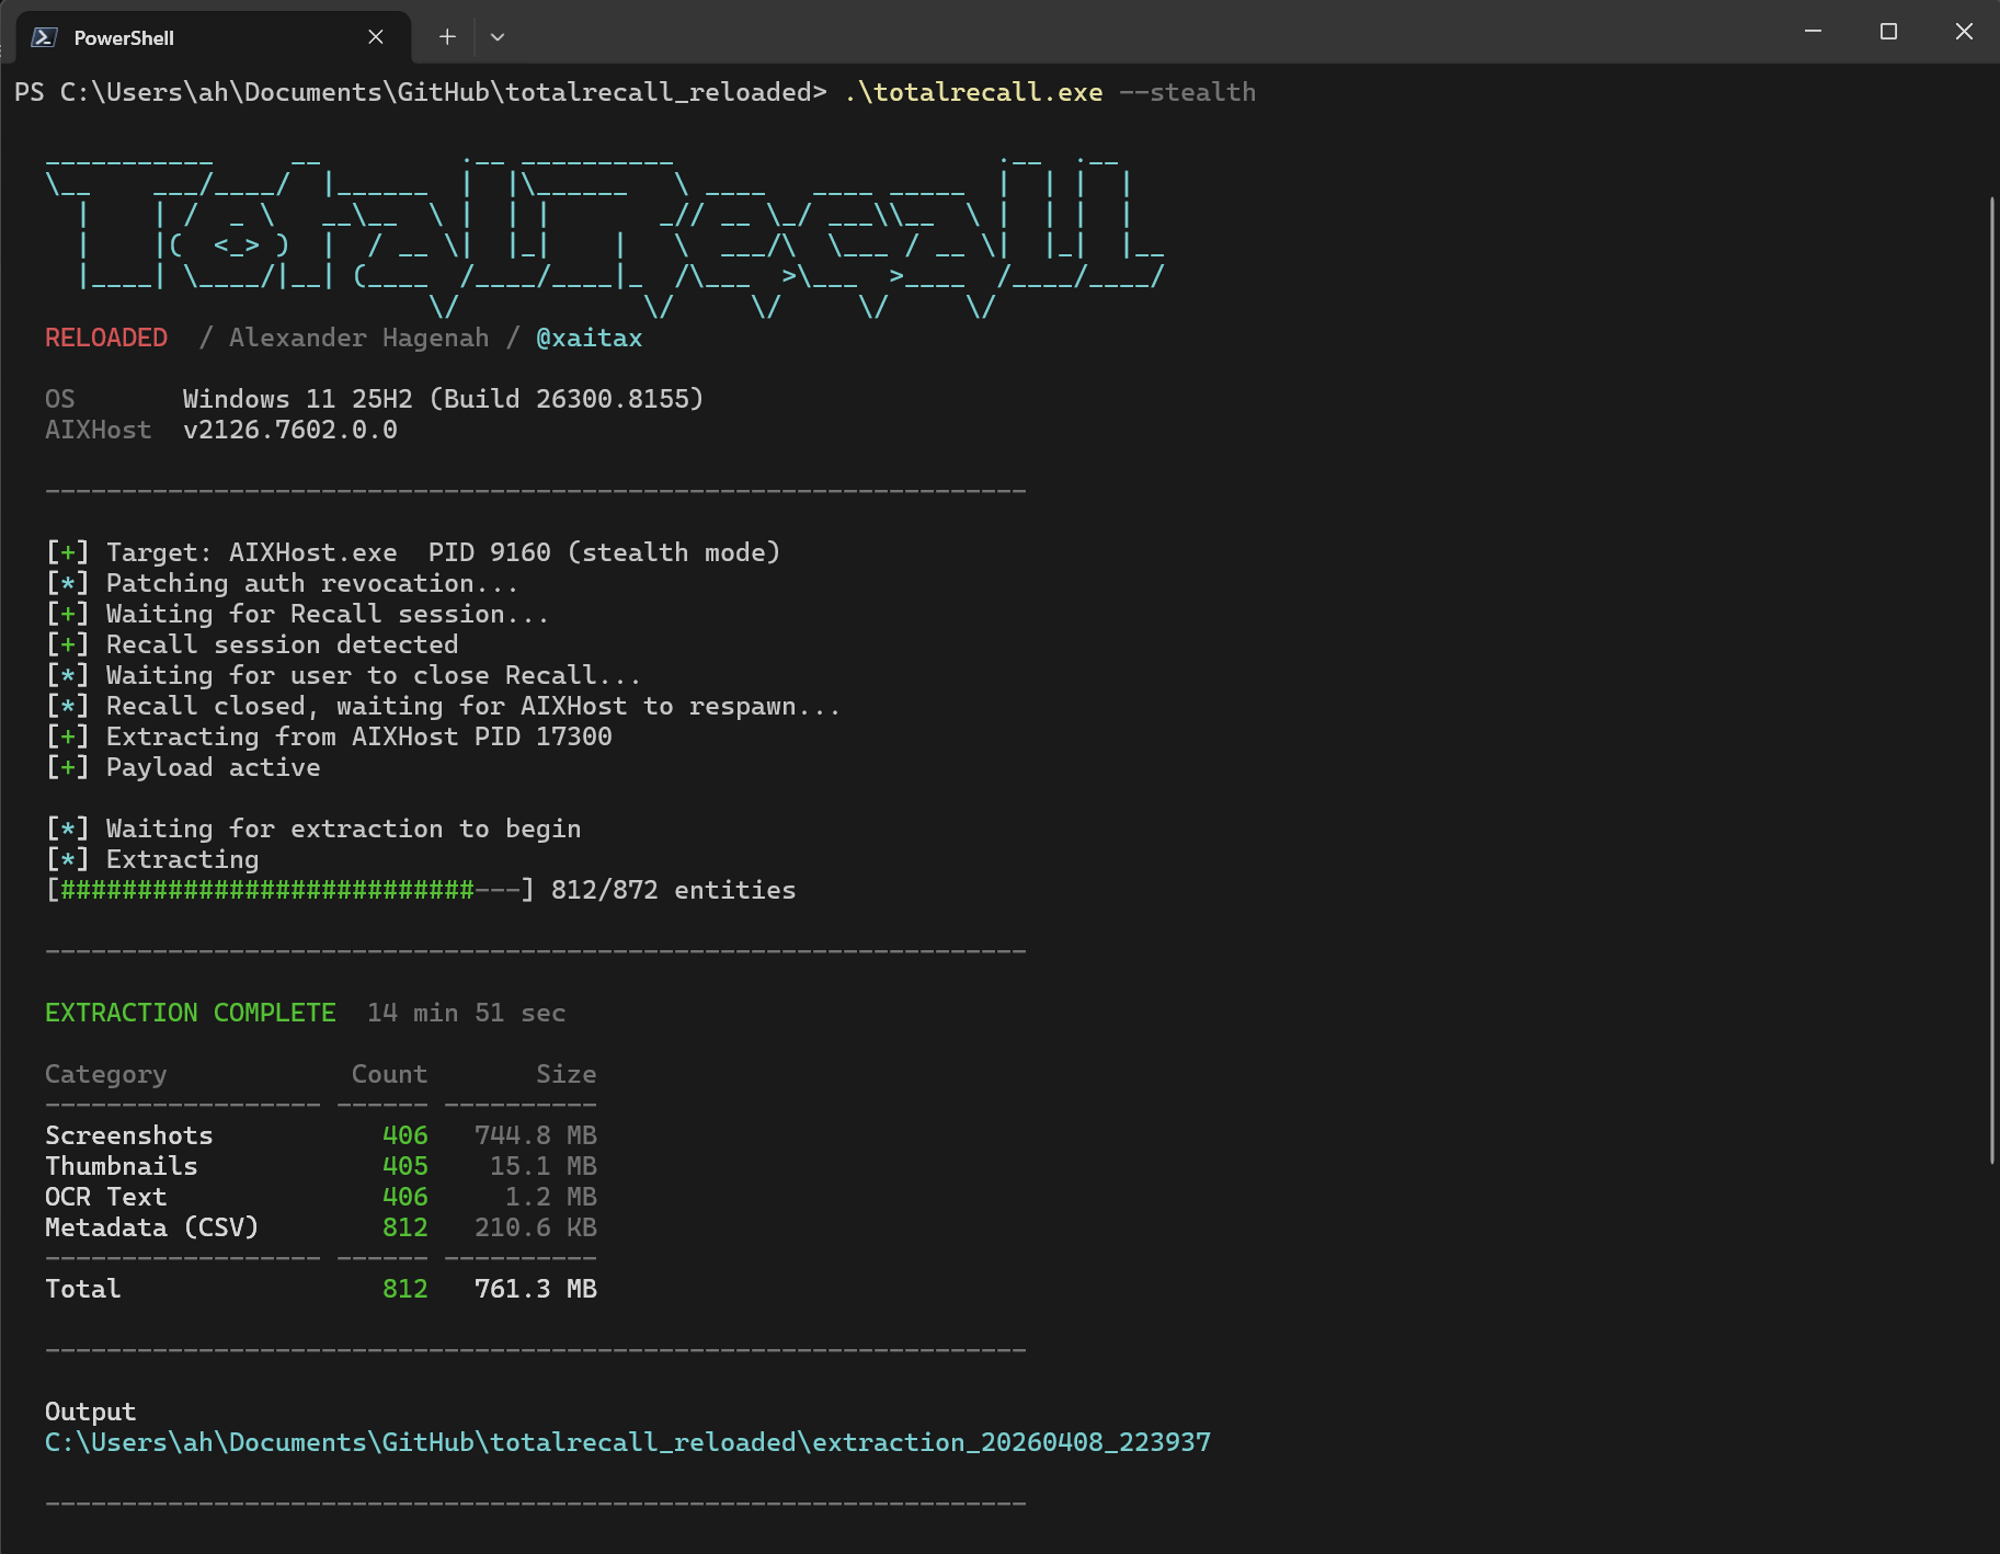
TotalRecall Reloaded bu güvenlik özelliklerini atlamaz ve kullanıcının Windows Hello biyometrik doğrulaması yoluyla kimlik doğrulaması yapmasını gerektirir. Geçerli kimlik doğrulaması alındıktan sonra, araç AIXHost.exe işlemiyle birlikte çalışarak önceden kaydedilmiş verilere erişir, bunları çıkarır ve potansiyel olarak kötüye kullanır.
Hagenah, "Recall sadece ekran görüntüsü almıyor. Bilgisayarınızda yaptığınız her şeyin kapsamlı bir davranış profilini oluşturuyor. Her birkaç saniyede bir ekran görüntüsü alıyor, üzerinde optik karakter tanıma (OCR) ve (iddialara göre) yapay zeka sınıflandırması yapıyor ve sonucu şifrelenmiş bir SQLite veritabanına kaydediyor." dedi.
Geliştirici, daha önce yaptığı gibi bulgularını Microsoft'a bildirdiğini söylüyor. Ancak bu sefer şirket, TotalRecall Reloaded'ın sergilediği davranışın yeni bir güvenlik açığı veya hata anlamına gelmediğini belirtti. Microsoft, Recall'ın güvenlik sınırlarının aşılmadığını ve Windows Hello kimlik doğrulama süresinin, yetkisiz sorguların etkisini sınırlamak için tasarlanmış zaman aşımı ve saldırı önleme korumaları içerdiğini ifade etti .
Hagenah, Microsoft'un açıklamasının şüpheli olduğunu belirtti. Aracının, veritabanına tekrar tekrar sorgu göndererek veriye erişim zaman aşımı korumalarını atlatabildiğini söyledi. Ona göre Recall, amaçlandığı gibi çalışıyor: "Tüm dijital yaşamınız, indekslenmiş ve aranabilir durumda. Amaçlandığı gibi." Ayrıca, gizlilik odaklı araç ve hizmetlerin artık Recall'ın veri toplama yeteneklerine aktif olarak müdahale ettiğini de kaydetti.
Kaynak :
https://www.techspot.com/news/112087-op ... ected.html