
Google, altyapısını kuantum hesaplama tehditlerine karşı güvence altına alma zaman çizelgesini önemli ölçüde hızlandırdı ve tam hazır olma için 2029 yılını hedef olarak belirledi; bu, çoğu hükümet ve sektör hedefinden yıllar önce. Bu duyuru, kriptografi uzmanlarını şaşırttı ve şirketin, kuantum makinelerinin mevcut şifreleme standartlarını kırabileceği "Q Günü"nün (kuantum günü) beklenenden daha yakın bir zamanda geleceğini öngördüğüne dair şimdiye kadarki en net sinyali oldu.
Bu hafta yayınlanan bir blog yazısında, Google'ın kuantum bilgisayarlardan gelebilecek saldırılara karşı dayanıklı olacak şekilde tasarlanmış yeni nesil algoritmalar olan kuantum sonrası kriptografiye geçiş planının ayrıntıları verildi .
Google'ın güvenlik mühendisliği başkan yardımcısı Heather Adkins ve kıdemli kriptografi mühendisi Sophie Schmieg, "Hem kuantum hesaplama hem de PQC alanlarında öncü bir şirket olarak, örnek teşkil etmek ve iddialı bir zaman çizelgesini paylaşmak bizim sorumluluğumuzdur" diye yazdı. "Bunu yaparak, yalnızca Google için değil, tüm sektör için dijital dönüşümleri hızlandırmak için gereken netliği ve aciliyeti sağlamayı umuyoruz."
Şimdiye kadar çoğu kuruluş, genellikle tam kuantum hazırlığı için 2030 ile 2033 yıllarını hedefleyen ABD hükümeti ve savunma kurumları tarafından belirlenen kilometre taşlarına güveniyordu. Microsoft'un 2015 ile 2022 yılları arasında kuantum sonrası geçişine liderlik eden ve şu anda Farcaster Consulting Group'ta çalışan kriptografi mühendisi Brian LaMacchia, Ars Technica ile yaptığı bir röportajda, "Bu, bugüne kadar gördüğümüz kamuya açık geçiş zaman çizelgelerinin önemli ölçüde hızlandırılması/sıkılaştırılmasıdır ve hatta ABD hükümetinin talep ettiğinden bile daha hızlıdır" dedi. "2029 zaman çizelgesi agresif bir hızlandırmadır, ancak onları neyin motive ettiği sorusunu gündeme getiriyor."
Google, daha kısa süre tanınmasının nedenlerini belirtmedi. Ancak şirketin araştırmaları, mevcut kriptografik sistemlerin kuantum saldırıları altında ne kadar sürede çökeceğine dair beklentileri defalarca revize etti.
Geçtiğimiz yıl, Craig Gidney liderliğindeki Google bilim insanları, 2.048 bitlik bir RSA anahtarının, bir milyon gürültülü kübite sahip bir kuantum bilgisayar tarafından bir haftadan kısa sürede kırılabileceğini öne süren bulgular yayınladılar . Bu tahmin, 2019'da yaklaşık 20 milyon kübit gerektirdiği düşünülen daha önce kabul edilen eşiği önemli ölçüde düşürdü.
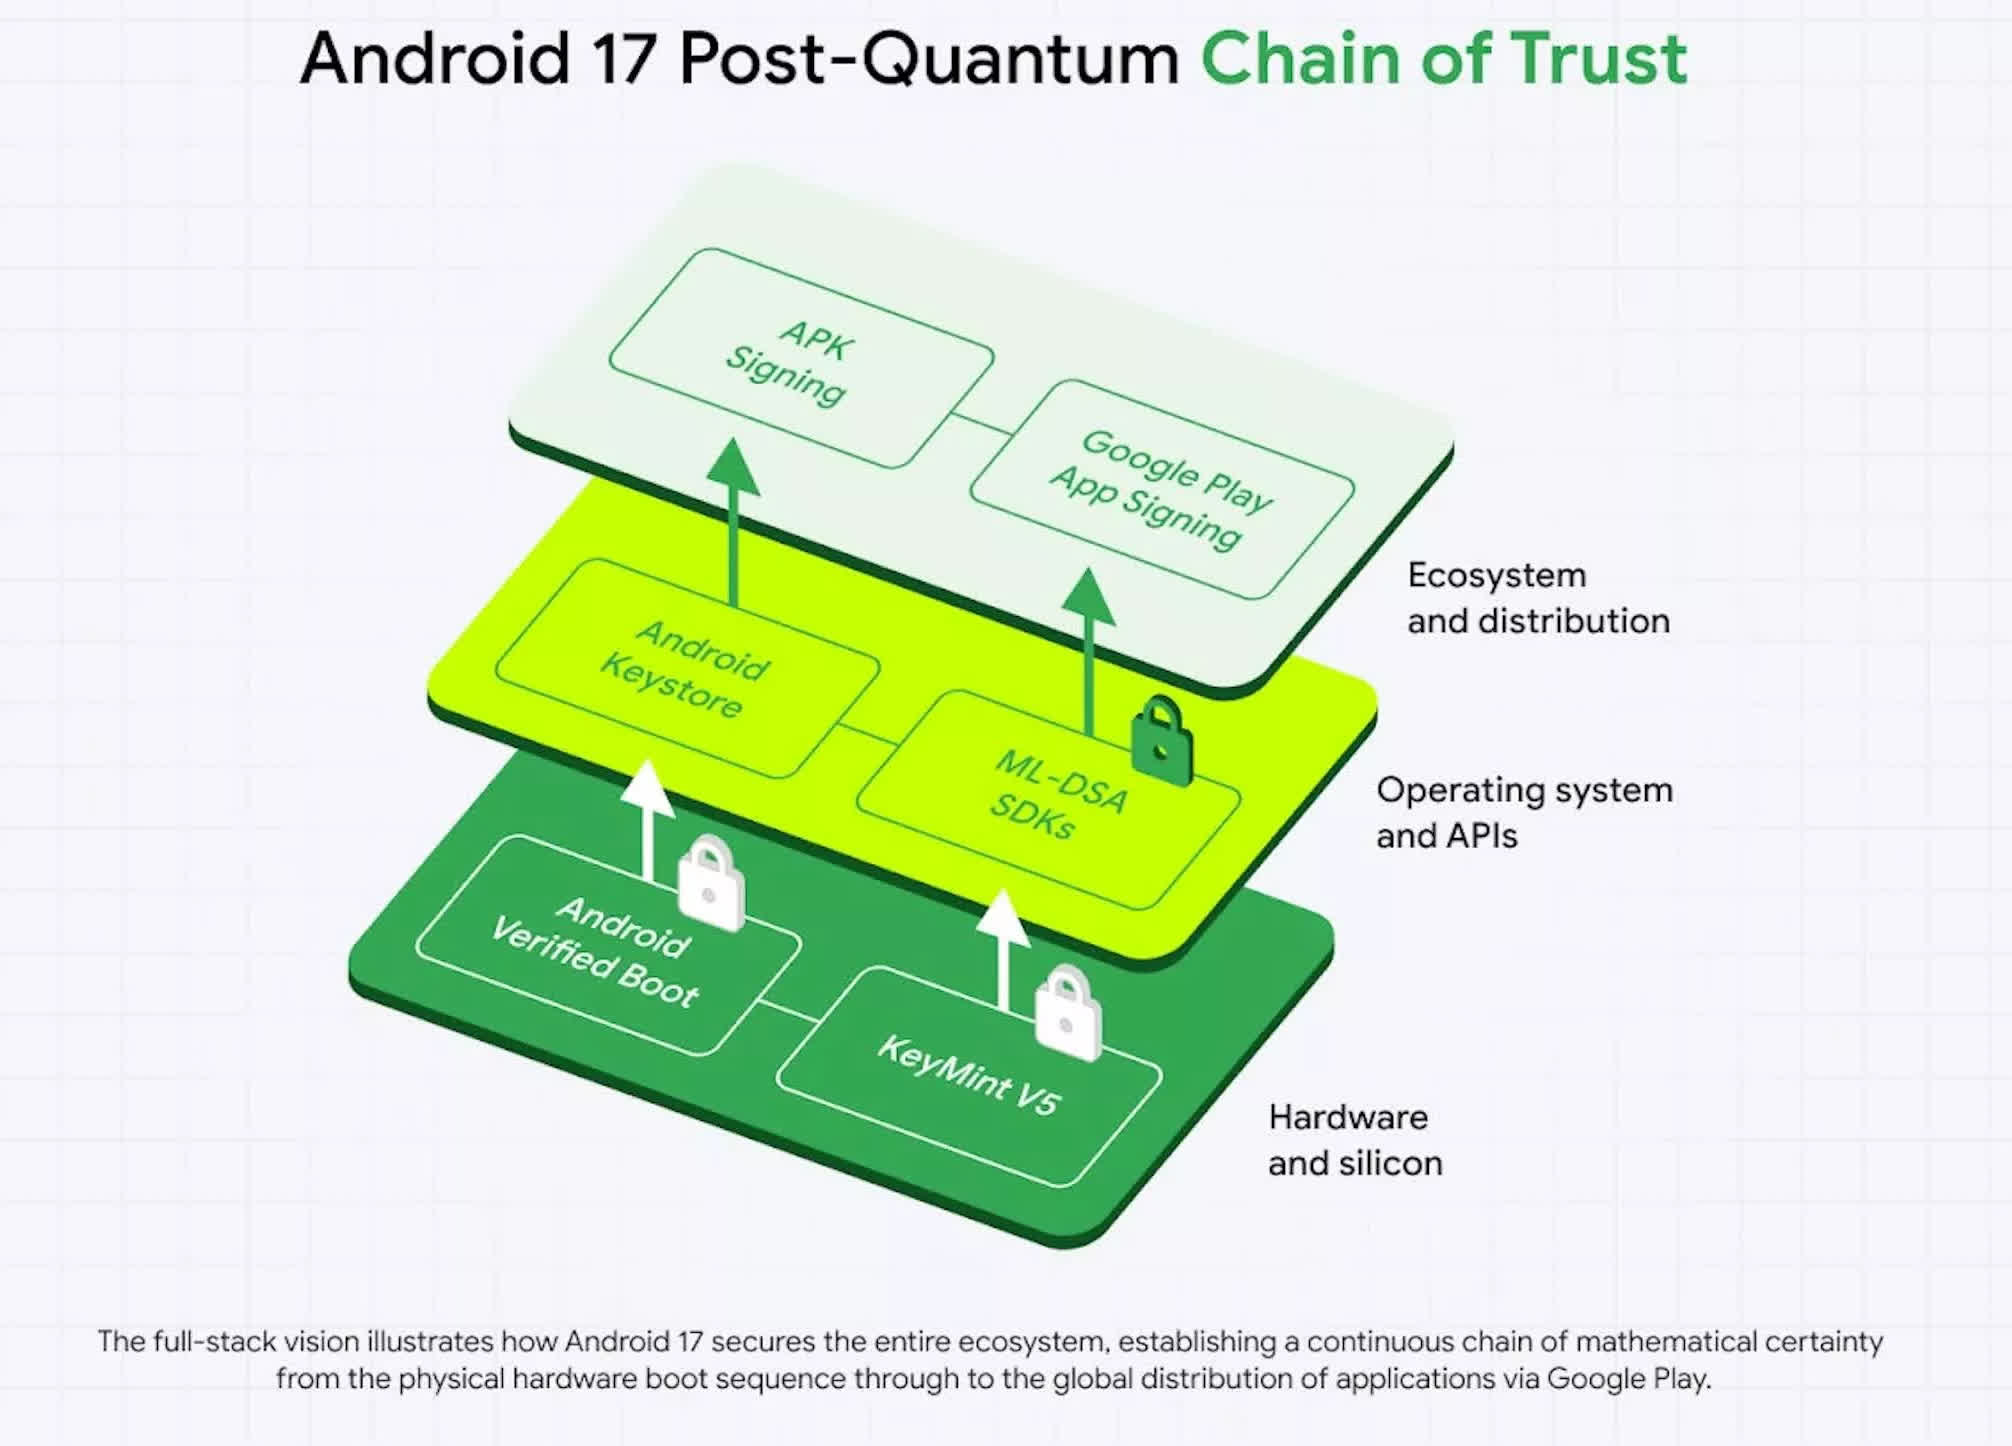
Google, daha geniş kapsamlı duyurusunun yanı sıra, Android'i kuantum dirençli hale getirme planını da ilk kez detaylı olarak açıkladı. Ayrı bir gönderiye göre , şirket, ABD Ulusal Standartlar ve Teknoloji Enstitüsü tarafından standartlaştırılmış bir dijital imza algoritması olan ML-DSA'ya desteği Android 17 beta sürümüyle birlikte ekleyecek. ML-DSA, Android'in donanım tabanlı güven köküne entegre edilecek ve geliştiricilerin uygulama imzalama ve doğrulama için kuantum sonrası şifreleme anahtarlarını kullanmalarına olanak tanıyacak.
Google, ML-DSA'nın Android Doğrulanmış Önyükleme kütüphanesine zaten eklendiğini ve işletim sisteminin başlatma sırasının değiştirilemeyeceğini belirtti. Mühendisler ayrıca Android'in uzaktan doğrulama mekanizmasını (cihaz bütünlüğünü kurumsal veya bulut sunucularına kanıtlamak için kullanılan bir mekanizma) PQC'ye geçiriyorlar.
Gelecek güncellemeler, ML-DSA desteğini Android Keystore'a genişleterek cihaz üzerinde güvenli anahtar oluşturmayı ve nihayetinde Play Store ve uygulama imzalama süreçlerine entegre etmeyi sağlayacaktır.
Bu geçiş, geliştiriciler için önemli değişiklikler gerektirecek; imzalama, doğrulama ve kimlik doğrulama iş akışlarını güncellemeleri gerekecek. Google için bu çabalar, "çevrimiçi güvenlik ve dijital imza geçişlerinin önemli bir bileşeni olan kimlik doğrulama hizmetleri için PQC geçişine öncelik verme" olarak adlandırdığı gerekli bir değişimin parçasıdır.
Kriptograflar için Q Günü, on yıllardır sürekli değişen bir hedef olmuştur. Matematikçi Peter Shor'un 1990'larda yeterince güçlü bir kuantum bilgisayarın büyük tamsayıları klasik sistemlerden katlanarak daha hızlı çarpanlarına ayırabileceğini ortaya koymasından bu yana, RSA şifrelemesini kırmanın zaman çizelgesi dalgalanma göstermiş ve gerekli kuantum kaynakları yıllar içinde sürekli olarak azalmıştır.
Belirsizliğe rağmen, siber güvenlik planlamacıları kuantum tehdidini acil bir sorun olarak ele alıyor. NSA şu anda ulusal güvenlik sistemlerini 2033 yılına kadar kuantum sonrası kriptografi (PQC) algoritmalarına geçirmeyi hedefliyor; belirli uygulamalar için daha erken son tarihler ise 2030 ve 2031 olarak belirlenmiş durumda. Signal, Cloudflare ve Apple gibi yazılım satıcıları, CRYSTALS-Kyber ve ML-KEM-768 dahil olmak üzere NIST onaylı PQC algoritmalarını, genellikle sınırlı bir kapsamda da olsa, ürünlerine entegre etmeye başladı.
Google, kendi iç zaman çizelgesini hem bir mühendislik yönergesi hem de bir kamuoyu uyarısı olarak çerçeveledi. Sektörün geri kalanının Google'ın zaman çizelgesine ilişkin değerlendirmesini paylaşıp paylaşmadığı belirsizliğini koruyor. Ancak Google, 2029 yılını kesin bir son tarih olarak belirleyerek, Q Day'i geride bırakma yarışının artık teorik olmadığını etkili bir şekilde işaret etti.
Kaynak :
https://www.techspot.com/news/111856-go ... years.html